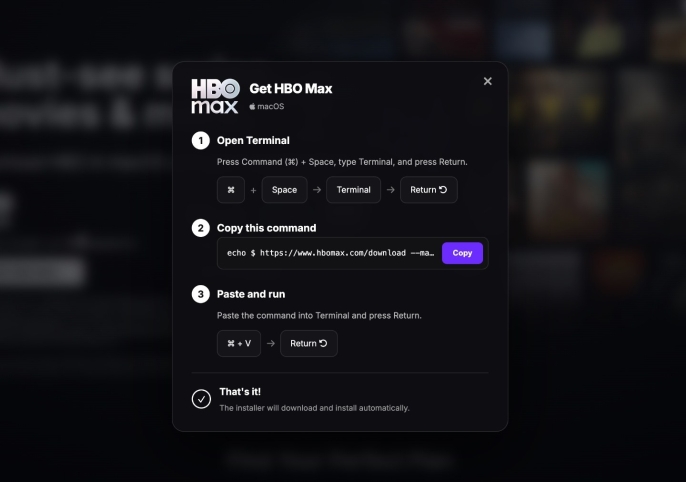
Son bir hafta içinde Reddit'teki HBO Max reklamlarına tıklayan Mac ve Windows kullanıcıları, bilgisayarlarını kötü amaçlı yazılımlara karşı kontrol etmeli. "ClickFix" olarak adlandırılan bu saldırılar, 2026 yılının yükselen siber güvenlik tehditlerinden biri haline gelmiş durumda ve giderek daha sinsi hale gelerek cihazları daha sık tehlikeye atıyor.
Saldırılar nasıl işliyor?
ClickFix saldırıları, kullanıcıları hızlı teknik çözümler ararken hedef alıyordu. Ancak son dönemde bu saldırılar, insanların bilgisayarlarına sızmak için büyük uluslararası bir çabaya dönüştü. Saldırılar, sahte web siteleri veya hacklenmiş meşru siteler üzerinden gerçekleştiriliyor. Bu sitelerde, bir CAPTCHA veya bot kontrolü gibi görünen bir mesaj gösteriliyor. Kullanıcı tıkladığında, devam etmek için bir "kontrol" yapması isteniyor. Bu kontrol, kullanıcının Windows komut istemcisine veya Mac Terminal uygulamasına belirli bir metin dizesini kopyalayıp yapıştırmasını gerektiriyor. Kullanıcı Enter tuşuna bastığında, farkında olmadan bilgisayarına şifrelerini, oturum açtığı hesaplara erişimi ve kripto cüzdanlarını çalabilen bilgi hırsızlığı yapan kötü amaçlı yazılımı anında kurmuş oluyor. Kullanıcının doğrudan işletim sistemiyle etkileşim kurmasına izin veren terminalde çalışması nedeniyle, bu saldırıların çoğu antivirüs ve güvenlik savunma araçlarından kaçabiliyor.
Reddit üzerinden yeni ClickFix kampanyası
Güvenlik araştırmacıları, son ClickFix kampanyasının hackerların Reddit'te sahte reklamlar yayınladığını ve bu reklamların HBO Max'e benzeyen ancak insanları kendilerini hacklemeye teşvik eden bir ClickFix tuzağı içeren bir sayfaya yönlendirdiğini belirtiyor. Hudson Rock'tan güvenlik araştırmacılarına ve Reddit'in siber güvenlik alt dizinindeki bir başlığa göre, hackerlar Reddit'teki resmi HBO Max hesabını ele geçirerek yüzlerce sahte ama gerçek görünümlü reklam yayınladı. Kaç kişinin bu sahte reklamlara tıkladığı veya sonuç olarak kaç kişinin tehlikeye atıldığı belirsizliğini koruyor. HBO'nun sahibi Warner Brothers Discovery, yorum talebine yanıt vermedi. Reddit, TechCrunch'a yaptığı açıklamada, "Reddit'te reklam çalıştırma yetkisine sahip bir HBO Max hesabının ele geçirildiğini ve kötü amaçlı bağlantılar içeren reklamlar yayınlamak için kullanıldığını yakın zamanda öğrendiklerini", şirketin hesabı kilitleyerek reklamları kaldırdığını belirtti. Reddit, kaç kullanıcının hedef alındığı veya kötü amaçlı reklamlara tıkladığı konusunda bilgi vermedi. Geliştiricilerin bilgisayar terminallerinde tek satırlık kod parçacıkları çalıştırması yaygın olsa da, sıradan kullanıcıların Windows'ta Komut İstemi veya PowerShell, macOS'ta ise Terminal kullanması daha az yaygındır. Güvenlik araştırmacısı Kevin Beaumont'a göre, Windows bilgisayar filoları çalıştıran şirketler, bu özelliklere erişimi tüm alan genelinde engelleyerek istismar edilmelerini önleyebilir. Ars Technica'nın da belirttiği gibi, Mac kullanıcıları için BlockBlock adlı bir araç, Apple kullanıcılarını kendilerini hacklemeye kandırmaya çalışan saldırılara karşı da savunma sağlayabilir.